Утечка документов раскрывает секреты Graykey, скрытого криминалистического инструмента, используемого для разблокировки современных смартфонов, и раскрывает его проблемы с последними обновлениями iOS от Apple.
Graykey — это криминалистический инструмент, предназначенный для разблокировки мобильных устройств и извлечения данных, который в основном используется правоохранительными органами и экспертами в области цифровой криминалистики. Разработанный секретной компанией Grayshift, которая сейчас принадлежит Magnet Forensics, Graykey заслужил репутацию благодаря своей способности обходить меры безопасности смартфонов.
Этот инструмент помогает правоохранительным органам и криминалистам получить доступ к заблокированным мобильным устройствам во время уголовных расследований. Он нарушает шифрование и функции безопасности устройства для получения личных данных, таких как сообщения, фотографии, данные приложений и метаданные.
Graykey поддерживает устройства Apple и Android, хотя его эффективность зависит от конкретного используемого оборудования и программного обеспечения. Однако возможности и ограничения Graykey редко раскрываются.
Однако об утечке некоторых внутренних документов Grayshift недавно сообщило издание 404 Media. Согласно данным, Graykey может выполнять только «частичное» получение данных с iPhone под управлением iOS 18 и iOS 18.0.1.
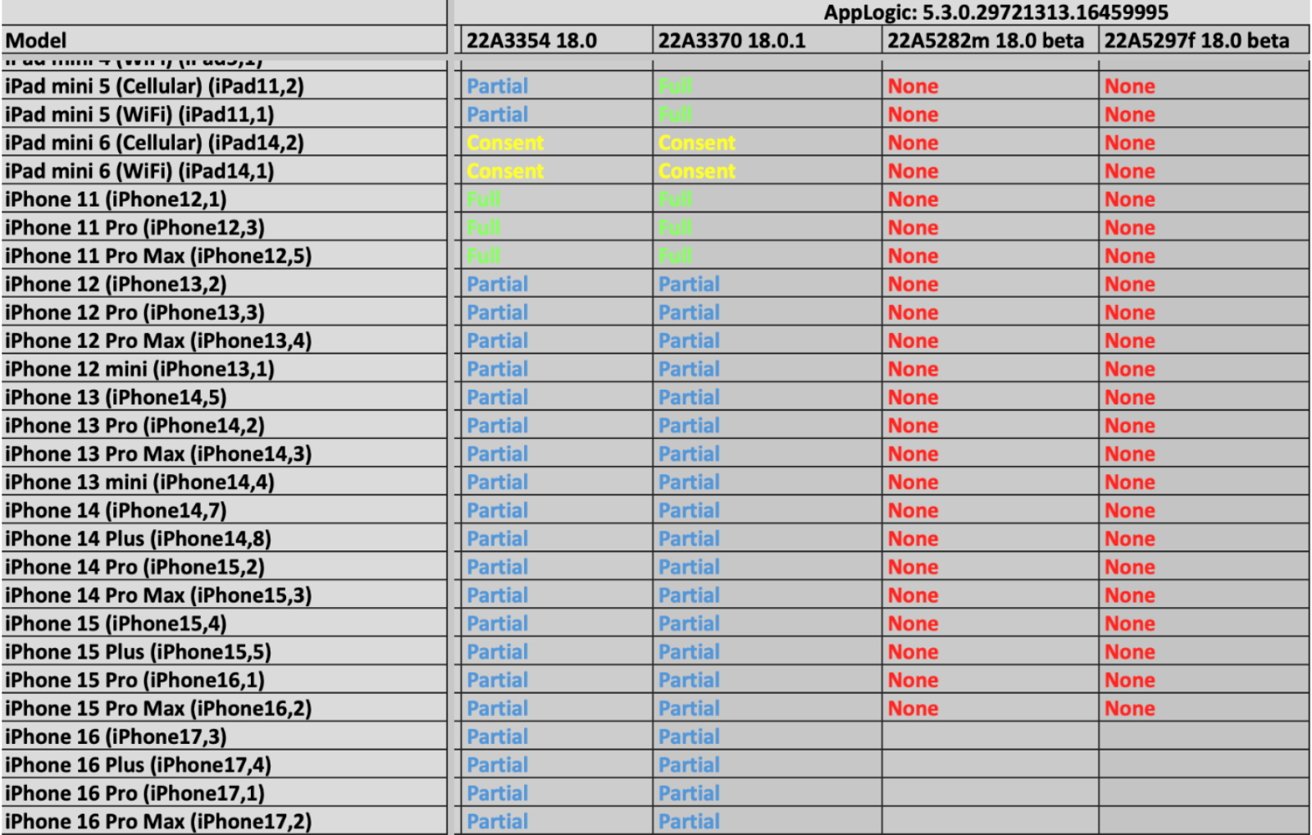
Изображение документа с подробным описанием функций Graykey на iPhone, работающих на iOS 18.0 и 18.0.1. Изображение предоставлено: 404 Media
Эти версии были выпущены в сентябре и начале октября соответственно. Согласно прошлым отчетам, частичное извлечение, скорее всего, включает в себя незашифрованные файлы и метаданные, такие как структура папок и размеры файлов.
Примечательно, что Graykey испытывает трудности с бета-версиями iOS 18.1. В последнем обновлении инструмент не может извлечь какие-либо данные согласно документам.
Между тем, производительность Graykey на телефонах Android варьируется, во многом из-за разнообразия устройств и производителей. В линейке Google Pixel Graykey может только частично получить доступ к данным последней версии Pixel 9, когда он находится в состоянии «После первой разблокировки» (AFU), когда телефон был разблокирован хотя бы один раз с момента включения.
Эндрю Гарретт, генеральный директор Garrett Discovery, подтвердил, что просочившиеся документы соответствуют известным возможностям Грейки. Между тем, Magnet Forensics и Apple отказались комментировать утечку.
Игра в кошки-мышки
Утечка документов проливает свет на продолжающуюся битву между технологическими компаниями, такими как Apple, и криминалистическими фирмами. Частые обновления и функции безопасности Apple, в том числе ограниченный режим USB и перезагрузка iPhone после бездействия, все больше затрудняют несанкционированный доступ.
В ответ такие компании, как Grayshift и Cellebrite, продолжают разрабатывать новые эксплойты для обхода этих мер безопасности. Хотя такие инструменты, как Graykey, могут отставать от новых выпусков ОС, исторические тенденции показывают, что в конечном итоге они часто догоняют их.
Эксперты-криминалисты ожидают, что цикл уязвимостей и исправлений сохранится, поскольку Apple и Google продолжают защищать свои системы от несанкционированного доступа.