Хакеры придумали, как использовать функцию Find My Network от Apple, злоупотребляя Bluetooth на устройстве, чтобы превратить любое устройство в отслеживаемую метку AirTag.
Сеть Find My считается чрезвычайно полезным сервисом, позволяющим пользователям отследить потерянный iPhone, потерянный багаж или даже угнанный автомобиль, украшенный AirTag. Однако, несмотря на то, что Apple сделала все возможное, чтобы сделать сеть максимально безопасной и надежной, исследователям безопасности, очевидно, удалось обойти защиту.
Исследователи из Университета Джорджа Мейсона, доценты Цян Цзэн и Ланнан Луо и аспиранты Чен и Сяоюэ Ма, создали «nRootTag» как атаку, которая использует преимущества Bluetooth-адресов. Она позволяет обмануть сеть Find My, заставив ее думать, что устройство является пропавшим AirTag.
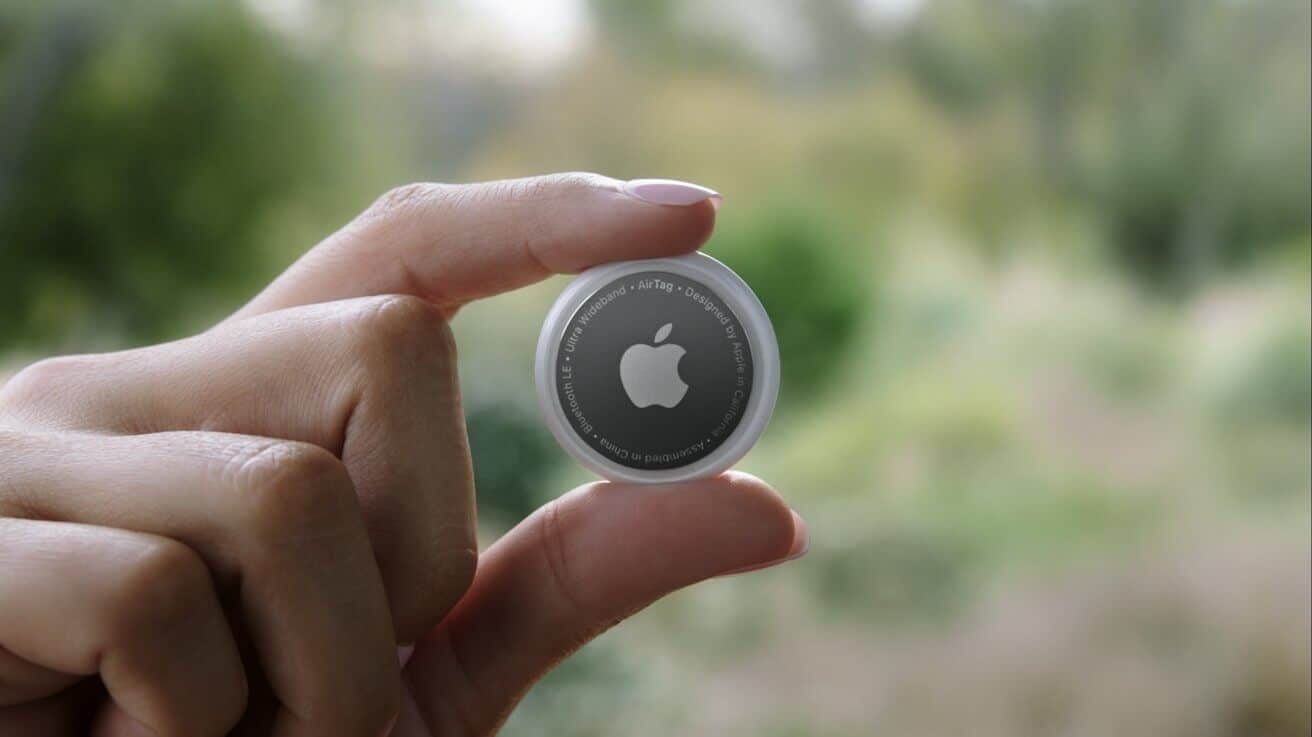
AirTag функционирует, посылая сообщения по Bluetooth в надежде, что они будут обнаружены iPhone и аппаратными средствами Apple, которые случайно пройдут мимо. Затем местоположение пинга передается через сеть Find My на серверы Apple анонимно и предоставляется назначенному владельцу устройства.
В ходе экспериментов команде удалось заставить другие устройства, не относящиеся к Apple, вести себя так, как будто это AirTag, и отслеживать их в сети.
Apple меняет адрес Bluetooth для AirTag, основанный на криптографическом ключе, но злоумышленник не сможет сделать это на другом оборудовании, не получив предварительно привилегий администратора.
Чтобы обойти эту проблему, команда придумала эффективную технику поиска ключей, которая может создать ключ, совместимый с адресом Bluetooth. Вместо того чтобы менять адрес Bluetooth для соответствия ключу в технике Apple, команда сделала так, чтобы ключ соответствовал адресу Bluetooth.
Поскольку сеть Find My доверяет сигналам устройств неявно, Find My становится невольным вспомогательным инструментом.
Интенсивный, но надежный
Методика nRootTag достаточно надежна: ее успешность составляет 90 %, и она работает в течение нескольких минут.
Кроме того, она может работать на самых разных устройствах и операционных системах, таких как «умные» телевизоры и VR-гарнитуры, а не только на компьютерах и смартфонах. В одном из тестовых случаев удалось отследить передвижение электронного велосипеда по всему городу.
Кроме того, без необходимости глубокого доступа к системе целевых устройств это можно делать удаленно через Интернет, без ведома жертвы.
«Страшно, если ваш смарт-замок взломан, но гораздо страшнее, если злоумышленник знает его местоположение», — объясняет Зенг. «С помощью представленного нами метода атаки злоумышленник может добиться этого».
Надежность и возможности вектора атаки могут показаться весьма зловещими, но в то же время команда признает, что для этого необходимо проделать большую работу. «Время играет важную роль в реальной атаке, а у нас нет года, чтобы провести взлом», — говорит Чен.
Чтобы быстро находить совпадения, команда прибегла к помощи банков из сотен графических процессоров. Это было достигнуто за счет дешевой аренды графических процессоров, принадлежащих другим людям, для выполнения работы.
Хотя по своей концепции это похоже на майнинг биткоинов, он отличается тем, что здесь не хранится только одно решение. Несоответствия могут быть сохранены в базе данных, что позволяет использовать их в будущем.
Требования к обработке данных не позволяют поверить, что атака может быть использована против массы людей. Однако теоретически она может быть использована богатыми маркетинговыми компаниями, создающими рекламные профили без необходимости включения традиционных сервисов определения местоположения на основе GPS.
На более вредоносном уровне количество требуемых ресурсов означает, что эта техника больше подходит для шпионажа и деятельности спецслужб, направленной на интересующих людей, а не на широкую публику.
Много времени на исправление
Исследователи сообщили Apple о проблеме в июле 2024 года, что соответствует типичному процессу ответственного раскрытия информации, и Apple признала ее в обновлениях безопасности. Однако Apple не сообщила, как будет устранена проблема.
Даже после того, как проблема будет исправлена, команда разработчиков ожидает, что она сохранится в течение многих лет, поскольку пользователи не слишком охотно обновляют свои устройства Apple. Из-за медленного обновления сеть Find My будет оставаться уязвимой еще долгое время.
Команда планирует представить свои выводы по проекту на симпозиуме USENIX Security Symposium в августе.