Недавно обнаруженная вредоносная программа похищает криптовалюту из iOS, используя уязвимости в приложениях, доступных в App Store.
Исследователи Kaspersky обнаружили вредоносный комплект разработки программного обеспечения (SDK) под названием SparkCat, скрытый в нескольких приложениях на iOS и Android. SparkCat предназначен для кражи фраз восстановления криптовалютных кошельков с помощью оптического распознавания символов (OCR), что позволяет злоумышленникам получить удаленный доступ и вывести средства.
Касперский поделился списком MD5-хэшей, связанных с вредоносным SparkCat SDK, а также BundleID для iOS-приложений. Однако компания не раскрыла полный список зараженных приложений, оставив пользователей в неведении относительно того, установили ли они одно из них.
Хотя некоторые из них, например ChatAi, были идентифицированы, многие остаются безымянными, что вызывает опасения, что вредоносное ПО все еще может скрываться на устройствах пользователей.
Зараженные приложения в Google Play имели более 242 000 загрузок, а SparkCat, похоже, стал первым задокументированным случаем, когда вредоносное ПО для кражи криптовалют проскользнуло через процесс проверки App Store от Apple. Изначально она была обнаружена в приложении для доставки еды ComeCome, которое было доступно в ОАЭ и Индонезии.
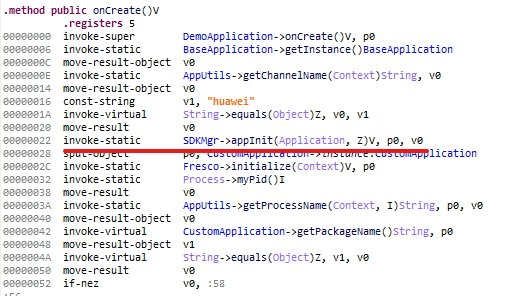
Вызов подозрительного SDK. Изображение предоставлено: Kaspersky
Исследователи установили, что вредоносная программа была активна как минимум с марта 2024 года, сканируя фотогалереи пользователей на предмет фраз для восстановления кошелька и тайно загружая их на подконтрольный злоумышленникам командно-контрольный (C2) сервер.
В отличие от предыдущих вредоносных программ, которые распространялись в основном через неофициальные источники, SparkCat удалось пробраться в легальные магазины приложений, что делает его более серьезной угрозой. Кроме того, он общается со злоумышленниками с помощью специального протокола, построенного на Rust — языке программирования, который редко используется в мобильных приложениях.
Некоторые из зараженных приложений выглядели вполне легитимными, например, доставка еды или приложения для обмена сообщениями на основе искусственного интеллекта, в то время как другие, скорее всего, были созданы для того, чтобы заманить пользователей.
Хотя Apple и Google удалили большинство зараженных приложений, исследователи безопасности предупреждают, что некоторые из них все еще могут быть доступны через боковую загрузку или сторонние источники. Всем, кто загрузил эти приложения, следует немедленно удалить их и проверить свои криптовалютные кошельки на наличие признаков несанкционированного доступа.
Как защитить свои криптоактивы
Как и SparkCat, некоторые штаммы вредоносного ПО также используют OCR для извлечения текста из изображений. Сохранение фразы восстановления в виде снимка экрана или фотографии делает ее легкой мишенью для автоматизированных инструментов сканирования, используемых злоумышленниками.
Регулярно проверяйте установленные приложения и удаляйте все, что кажется незнакомым или ненужным. Использование надежных приложений для защиты мобильных устройств поможет выявить потенциальные угрозы до того, как они станут проблемой.
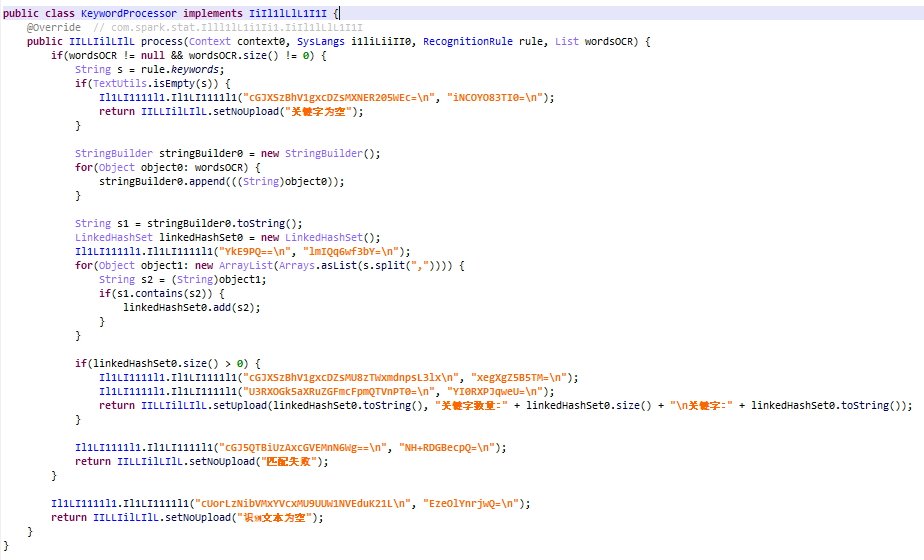
Поиск ключевых слов среди результатов обработки OCR-изображений. Image credit: Kaspersky
А если вы считаете, что ваш кошелек может быть взломан, переведите средства на новый, используя свежую фразу восстановления, но только после того, как убедитесь, что устройство чистое.
Это означает удаление всех подозрительных приложений, особенно тех, которые были отмечены в отчетах службы безопасности. Также стоит сбросить разрешения приложений и очистить кэш-данные, чтобы устранить все сохраняющиеся угрозы.
Перед восстановлением из резервной копии убедитесь, что в ней нет зараженных приложений, так как повторное внедрение вредоносного ПО — распространенный риск. После сброса настроек устанавливайте только важные приложения из надежных источников, чтобы свести риск к минимуму.










