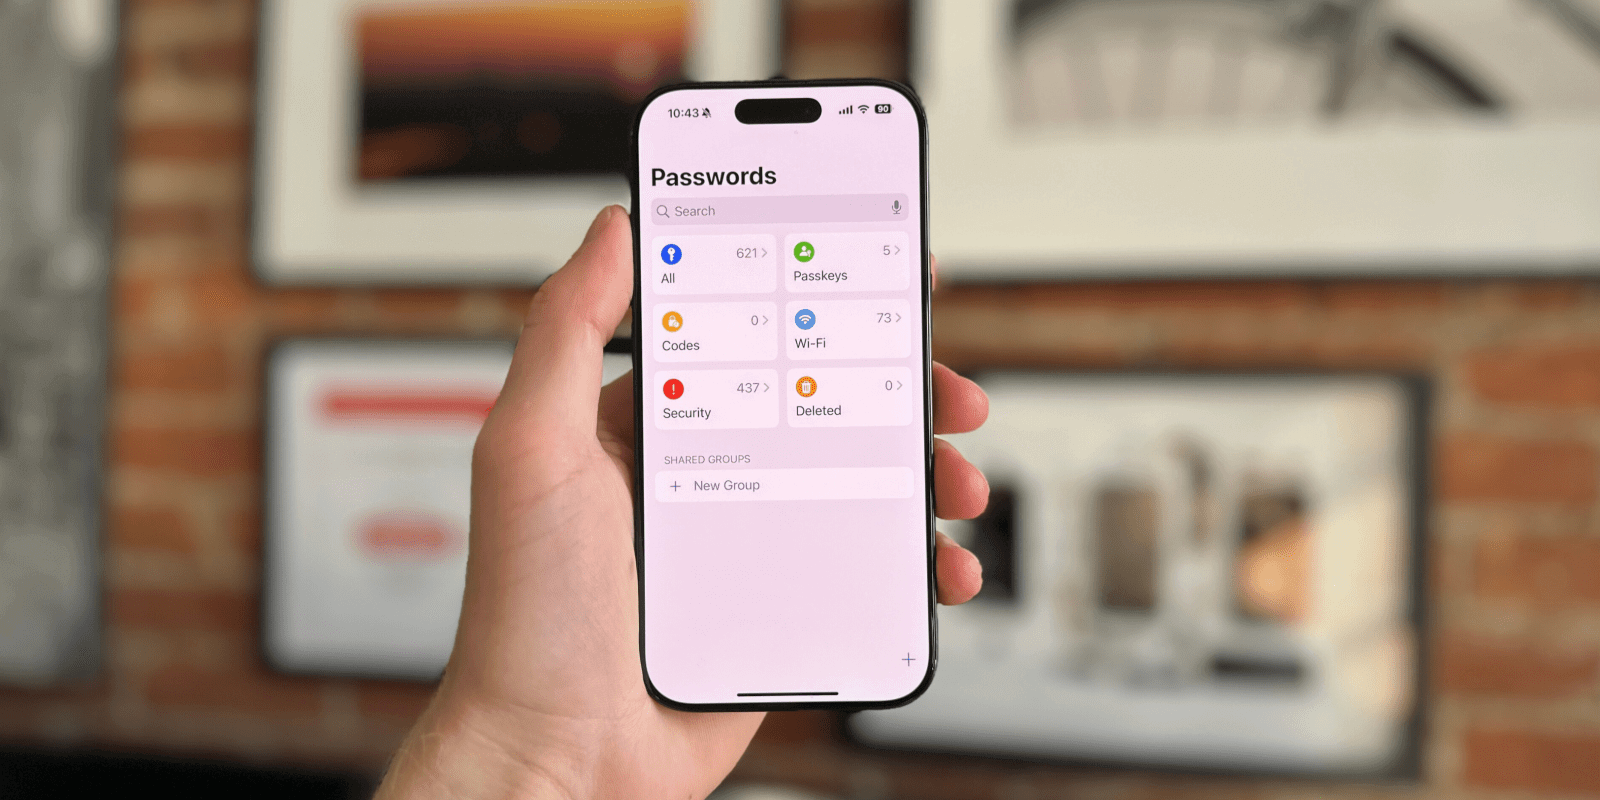
В iOS 18 Apple выделила свой инструмент управления паролями Keychain, который раньше был спрятан только в «Настройках», в отдельное приложение под названием «Пароли». Это был первый шаг компании к тому, чтобы сделать управление учетными данными более удобным для пользователей. Теперь стало известно, что серьезная ошибка HTTP делала пользователей Passwords уязвимыми для фишинговых атак в течение почти трех месяцев, с момента выхода iOS 18 до исправления в iOS 18.2.
Исследователи безопасности из Mysk впервые обнаружили дефект после того, как заметили, что отчет о конфиденциальности приложений на iPhone показал, что Passwords связывался с 130 различными веб-сайтами по небезопасному HTTP-трафику. Это побудило дуэт провести дальнейшее расследование и обнаружить, что приложение не только получает логотипы и иконки учетных записей по HTTP, но и по умолчанию открывает страницы сброса пароля по незашифрованному протоколу. «Это делало пользователя уязвимым: злоумышленник с привилегированным доступом к сети мог перехватить HTTP-запрос и перенаправить пользователя на фишинговый сайт», — рассказал Мыск. .
Mysk демонстрирует, как может быть осуществлена фишинговая атака:
«Мы были удивлены тем, что Apple не обеспечила HTTPS по умолчанию для такого чувствительного приложения», — говорит Мыск. «Кроме того, Apple должна предоставить возможность пользователям, заботящимся о безопасности, полностью отключить загрузку иконок. Я не чувствую себя комфортно, когда мой менеджер паролей постоянно пингует каждый сайт, для которого у меня есть пароль, даже если звонки, которые присылает Passwords, не содержат никаких идентификаторов».
Большинство современных веб-сайтов сегодня разрешают незашифрованные HTTP-соединения, но автоматически перенаправляют их на HTTPS с помощью 301 редиректа. Важно отметить, что если приложение Passwords до iOS 18.2 делало запрос по HTTP, то оно перенаправлялось на защищенную версию HTTPS. При обычных обстоятельствах это было бы совершенно нормально, поскольку смена пароля происходит на зашифрованной странице, что гарантирует, что учетные данные не будут отправлены в открытом виде.
Однако это становится проблемой, когда злоумышленник подключен к той же сети, что и пользователь (например, к Wi-Fi в Starbucks, аэропорту или отеле), и перехватывает начальный HTTP-запрос до того, как он будет перенаправлен. Отсюда они могут манипулировать трафиком несколькими способами. Как показано в демонстрации Мыска выше, это включает изменение запроса для перенаправления на фишинговый сайт, напоминающий страницу Microsoft live.com. После этого злоумышленник может легко собрать учетные данные жертв и даже провести другие атаки.
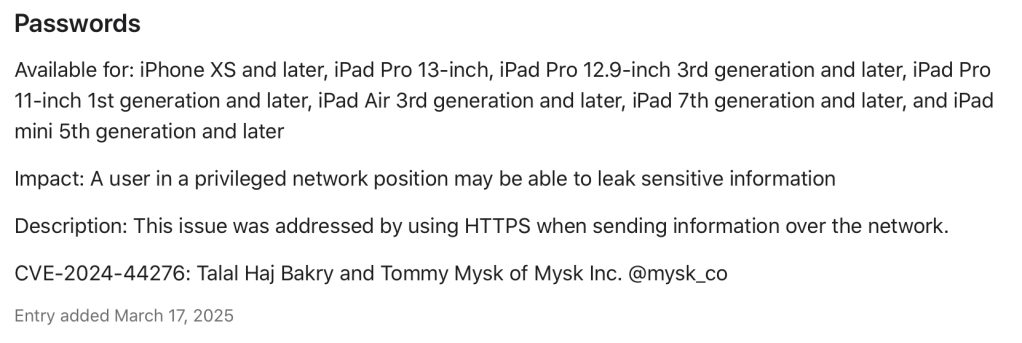
Хотя это исправление было тихо исправлено в декабре прошлого года, Apple раскрыла его только в последние 24 часа. Приложение «Пароли» теперь использует HTTPS по умолчанию для всех соединений, так что убедитесь, что на ваших устройствах установлена версия не ниже 18.2! Не удивлюсь, если эта новость останется далеко в тени. Поделитесь с друзьями!
Fоллоу Арин: Twitter/X, LinkedIn, Threads