Привет, 2025… и прощай, 2024! Это был захватывающий первый год проведения колонка включена . Мне выпала честь поговорить со многими лидерами индустрии безопасности и побывать в таких местах, о которых я никогда не думал, что окажусь. В октябре я отправился в колонну по дорогам – небу и путям тоже – поехал в Киев, чтобы встретиться с инженерами по безопасности мирового уровня и посетить мероприятие Objective-See Objective for the We v2.0. Это был опыт, который я еще не смог выразить словами — возможно, это история для другого дня.
Я отвлекся. В этом последнем выпуске на 2024 финансовый год я обновил историю, над которой начал работать в мае прошлого года. Поскольку Apple постоянно обновляет свой пакет XProtect для борьбы с последними тенденциями в области вредоносного ПО, эта часть будет продолжать развиваться.
Вы когда-нибудь задумывались, какие вредоносные программы macOS может обнаружить и удалить без помощи стороннего программного обеспечения? Apple постоянно добавляет новые правила обнаружения вредоносного ПО во встроенный пакет XProtect для Mac. Хотя большинство названий правил (сигнатур) запутаны, при небольшом обратном проектировании исследователи безопасности могут сопоставить их с их общепринятыми отраслевыми названиями. Посмотрите ниже, какие вредоносные программы может удалить ваш Mac!
Security Bite эксклюзивно предоставлен вам Mosyle, единственная унифицированная платформа Apple. Все, что мы делаем, — это обеспечить готовность устройств Apple к работе и безопасность на предприятии. Наш уникальный интегрированный подход к управлению и безопасности сочетает в себе самые современные решения безопасности Apple для полностью автоматизированной защиты и соответствия требованиям, EDR следующего поколения, нулевого доверия на основе искусственного интеллекта и эксклюзивного управления привилегиями с самой мощной и современной Apple MDM. на рынке. Результатом стала полностью автоматизированная унифицированная платформа Apple, которой в настоящее время доверяют более 45 000 организаций, которая позволяет без усилий и по доступной цене обеспечить готовность к работе миллионов устройств Apple. Запросите РАСШИРЕННУЮ ПРОБНУЮ ПРОБНУЮ ВЕРСИЮ сегодня и поймете, почему Mosyle — это все, что вам нужно для работы с Apple.
О : Security Bite — это еженедельная колонка, посвященная безопасности, на . Каждую неделю, Арин Вайчулис предоставляет ценную информацию о конфиденциальности данных, выявляет уязвимости и проливает свет на возникающие угрозы в обширной экосистеме Apple, насчитывающей более 2 миллиардов активных устройств.с. Оставайтесь в безопасностиоставайся в безопасности.

XProtect, Яра рулит, да?
XProtect был представлен в 2009 году как часть macOS X 10.6 Snow Leopard. Первоначально он был выпущен для обнаружения и оповещения пользователей в случае обнаружения вредоносного ПО в установочном файле. Однако XProtect в последнее время значительно изменился. Прекращение использования давнего средства удаления вредоносных программ (MRT) в апреле 2022 года привело к появлению XProtectRemediator (XPR), более мощного встроенного компонента защиты от вредоносного ПО, отвечающего за обнаружение и устранение угроз на Mac.
Пакет XProtect использует обнаружение вредоносных программ на основе сигнатур Yara. Yara сама по себе является широко распространенным инструментом с открытым исходным кодом, который идентифицирует файлы (включая вредоносное ПО) на основе определенных характеристик и шаблонов в коде или метаданных. Что такого замечательного в правилах Yara, так это то, что любая организация или частное лицо может создавать и использовать свои собственные, включая Apple.
Начиная с macOS 15 Sequoia, пакет XProtect состоит из трех основных компонентов:
- Приложение XProtect может обнаруживать вредоносное ПО с помощью правил Yara каждый раз, когда приложение впервые запускается, изменяет или обновляет свои сигнатуры.
- XProtectRemediator (XPR) является более активным и может обнаруживать и удалять вредоносные программы, среди прочего, путем регулярного сканирования с использованием правил Yara. Они происходят в фоновом режиме в периоды низкой активности и оказывают минимальное влияние на процессор.
- Последняя версия macOS включает XProtectBehaviorService. (XBS), который отслеживает поведение системы по отношению к критическим ресурсам.
К сожалению, Apple в основном использует в XProtect общие схемы внутреннего именования, которые скрывают распространенные имена вредоносных программ. Хотя это делается по уважительной причине, тем, кому интересно узнать, какие именно вредоносные программы может идентифицировать XProtect, сложно.
Например, некоторым правилам Yara присвоены более очевидные имена, например XProtect_MACOS_PIRRIT_GEN, сигнатура для обнаружения рекламного ПО Pirrit. Однако в XProtect вы в основном найдете более общие правила, такие как XProtect_MACOS_2fc5997, и внутренние сигнатуры, которые известны только инженерам Apple, например XProtect_snowdrift. Именно здесь исследователи безопасности любят Фил Стоукс и Олден Войдите.
Фил Стоукс из Sentinel One Labs управляет удобным репозиторием на GitHub, который сопоставляет эти запутанные сигнатуры, используемые Apple, с более распространенными именами, используемыми поставщиками и обнаруженными в общедоступных сканерах вредоносных программ, таких как VirusTotal. Более того, Олден недавно добился значительных успехов в понимании того, как работает XPR, извлекая правила Yara из двоичных файлов своего модуля сканирования.
Как мне найти XProtect на моем Mac?
XProtect включен по умолчанию во всех версиях macOS. Он также работает на уровне системы, полностью в фоновом режиме, поэтому никакого вмешательства не требуется. Обновления XProtect также происходят автоматически. Вот где он находится:
- В Макинтош HD, пойти в Библиотека > Apple > Система > Библиотека > CoreServices
- Отсюда вы можете найти средства исправления, щелкнув правой кнопкой мыши по XProtect
- Затем нажмите Показать содержимое пакета
- Расширять Содержание
- Открыть MacOS
Примечание. Пользователям не следует полностью полагаться на пакет Apple XProtect, поскольку он предназначен для обнаружения известных угроз. Более сложные атаки могут легко обойти обнаружение. Я настоятельно рекомендую использовать сторонние инструменты обнаружения и удаления вредоносных программ.
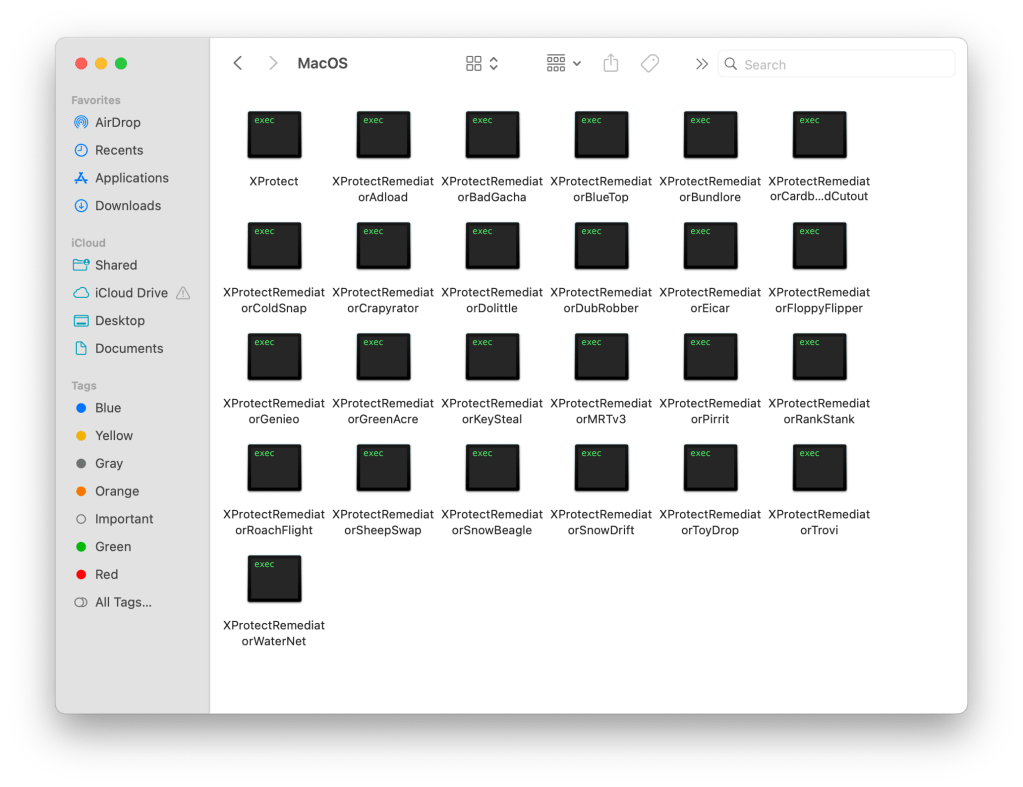
Какие вредоносные программы он может удалить?
Хотя само приложение XProtect может только обнаруживать и блокировать угрозы, для удаления все сводится к модулям сканирования XPR. В настоящее время мы можем идентифицировать 14 из 24 средств исправления в текущей версии XPR (v147), позволяющих защитить ваш компьютер от вредоносных программ.
- Рекламная загрузка: Загрузчик рекламного и пакетного ПО, ориентированный на пользователей macOS с 2017 года. Adload мог избежать обнаружения до крупного обновления XProtect в прошлом месяце, в котором было добавлено 74 новых правила обнаружения Yara, все из которых были нацелены на вредоносное ПО.
- БадГача: Пока не идентифицирован.
- БлуТоп: «Похоже, что BlueTop — это кампания Trojan-Proxy, которую Касперский освещал в конце 2023 года», — говорит Олден.
- КартонВырез: Пока не идентифицирован.
- КолдСнап: «ColdSnap, скорее всего, ищет версию вредоносного ПО SimpleTea для macOS. Это также было связано со взломом 3CX и имеет общие черты как с вариантами Linux, так и с Windows». SimpleTea (SimplexTea в Linux) — это троян удаленного доступа (RAT), предположительно возникший из КНДР.
- Крапиратор: Crapyrator был идентифицирован как macOS.Bkdr.Activator. Это вредоносная кампания, раскрытая в феврале 2024 года, которая «заражает пользователей macOS в массовом масштабе, потенциально с целью создания ботнета macOS или доставки другого вредоносного ПО в больших масштабах», — заявляет Фил Стоукс для Sentinel One.
- ДабРоббер: Тревожный и универсальный троян-дроппер, также известный как XCSSET.
- Эйкар: безвредный файл, специально созданный для запуска антивирусных сканеров, не принося при этом вреда.
- ФлоппиФлиппер: Пока не идентифицирован.
- Гений: Очень часто документированная потенциально нежелательная программа (ПНП). Настолько, что у него даже есть собственная страница в Википедии.
- ГринАкр: Пока не идентифицирован.
- KeySteal: KeySteal — это программа для кражи информации для macOS, впервые обнаруженная в 2021 году и добавленная в XProtect в феврале 2023 года.
- МРТв3: Это набор компонентов для обнаружения и удаления вредоносных программ, унаследованных от XProtect от его предшественника — Malware Removal Tool (MRT).
- Пиррит: Pirrit — это рекламное ПО для macOS, которое впервые появилось в 2016 году. Известно, что оно внедряет всплывающую рекламу на веб-страницы, собирает личные данные браузера пользователей и даже манипулирует рейтингом в поиске, чтобы перенаправлять пользователей на вредоносные страницы.
- РангStunk: «Это правило — одно из наиболее очевидных, поскольку оно включает пути к вредоносным исполняемым файлам, обнаруженным в инциденте с 3CX», — говорит Олден. 3CX — это атака на цепочку поставок, приписываемая Lazarus Group.
- РедПайн: С меньшей уверенностью Олден утверждает, что RedPine, скорее всего, является ответом на TriangleDB из операции «Триангуляция».
- ПлотваПолет: Пока не идентифицирован.
- ОвцыОбмен: Пока не идентифицирован.
- ШоуБигл: Пока не идентифицирован.
- Сугроб: Идентифицировано как шпионское ПО CloudMensis для macOS.
- Тойдроп: Пока не идентифицирован.
- Трови: Подобно Pirrit, Trovi — еще один кроссплатформенный угонщик браузера. Известно, что он перенаправляет результаты поиска, отслеживает историю просмотров и внедряет в поиск собственную рекламу.
- УотерНет: Пока не идентифицирован.
Спасибо всем за чтение! Я рад продолжить освещение вопросов безопасности здесь, на сайте. до 2025 года! Ваше здоровье.
Больше о безопасности Apple
ФСледуй за Арин: Твиттер/ХLinkedIn, Темы










