Уязвимость безопасности Subaru позволила удаленно отслеживать, разблокировать и запускать миллионы автомобилей. Была доступна история местоположений за весь год с точностью до пяти метров…
Исследователь безопасности Сэм Карри заключил необычную сделку со своей матерью: он купит ей Subaru, если она позволит ему попытаться взломать его.
Он начал с поиска недостатков в мобильном приложении MySubaru, но не смог их найти. Однако на этом он не остановился.
Из моего прошлого опыта работы с автомобильными компаниями я знал, что могут быть общедоступные приложения для сотрудников с более широкими разрешениями, чем приложения для клиентов. Помня об этом, я решил сместить фокус и начал искать другие веб-сайты, связанные с Subaru, для тестирования.
Друг помог ему найти многообещающий поддомен. Конечно, для этого требовался вход в систему сотрудника, но некоторые исследования в каталоге Javascript выявили небезопасный код сброса пароля. Все, что им тогда было нужно, — это действующий адрес электронной почты сотрудника, который они нашли с помощью быстрого поиска в Интернете. Они сбросили пароль и смогли войти в систему.
Единственным оставшимся барьером была защита 2FA, но преодолеть ее оказалось тривиально, поскольку она работала на стороне клиента и могла быть удалена локально. В этот момент они были внутри.
Левая панель навигации имела массу различных функций, но самой сочной по звучанию была «Последнее известное местоположение». Я пошел дальше и напечатал фамилию и почтовый индекс моей мамы. Ее машина появилась в результатах поиска. Я щелкнул по нему и увидел, куда моя мама путешествовала в прошлом году.
Оказалось, что они также могут удаленно взять под контроль любую Subaru с установленным Starlink, и они проверили это, получив разрешение атаковать машину друга.
Она прислала нам свой номерной знак, мы подобрали ее машину в админ-панели, а затем, наконец, добавили себя в ее машину. Мы подождали несколько минут и увидели, что наша учетная запись успешно создана.
Теперь, когда у нас появился доступ, я спросил, могут ли они выглянуть наружу и посмотреть, не происходит ли что-нибудь с их машиной. Я отправил команду «разблокировать». Затем они прислали нам это видео.
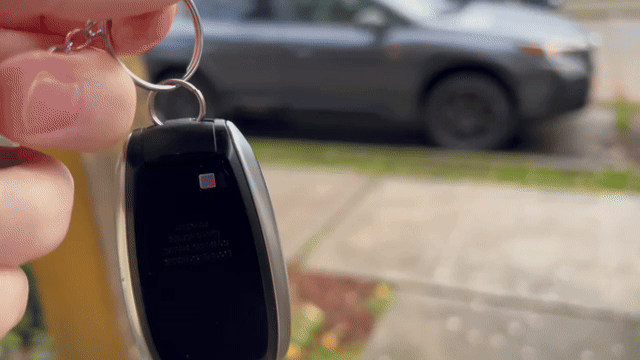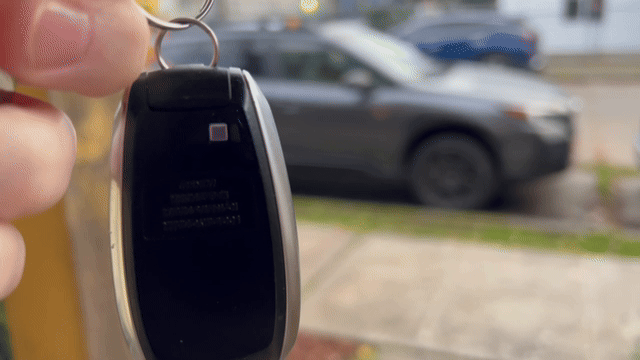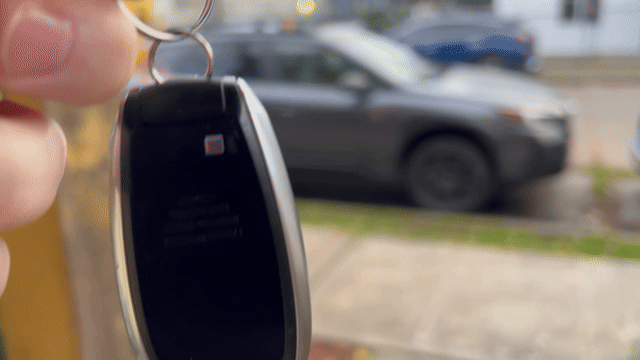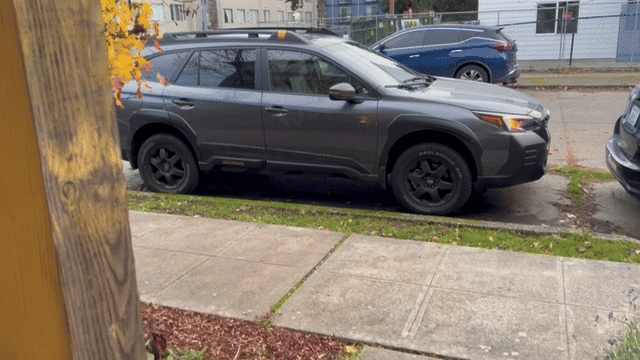
Они не только имели контроль над автомобилем, но и его владелец даже не получил сообщения о том, что в его учетную запись добавлен авторизованный пользователь.
Карри отправил отчет в Subaru, и компания исправила его на следующий день, также подтвердив отсутствие доказательств того, что кто-то еще получил доступ.
Возможно, наиболее тревожной частью этой истории является вывод Карри: ему было трудно даже написать этот пост, потому что он не думал, что что-то из этого удивит других в индустрии безопасности.
Большинство читателей этого блога уже работают в сфере безопасности, поэтому я действительно не думаю, что реальный сброс пароля или методы обхода 2FA являются чем-то новым для кого-либо. Часть, о которой, по моему мнению, стоит рассказать, — это влияние самой ошибки и то, как на самом деле работают подключенные автомобильные системы.
Автомобильная промышленность уникальна тем, что 18-летний сотрудник из Техаса может запросить платежную информацию о транспортном средстве в Калифорнии, и это не вызовет никаких тревог. Это часть их обычной повседневной работы. Все сотрудники имеют доступ к множеству личной информации, и все зависит от доверия.
Кажется, действительно сложно обеспечить безопасность этих систем, когда такой широкий доступ встроен в систему по умолчанию.
Фото: Субару. GIF через Сэма Карри.







