Исследователь безопасности придумал, как взломать проприетарный контроллер USB-C, используемый Apple, — проблема, которая в конечном итоге может привести к взлому новых iPhone и другим проблемам с безопасностью.
Будучи одной из компаний, в большей степени ориентированных на конфиденциальность и безопасность, Apple стала ценной мишенью для хакеров. В одном случае кажется, что контроллер USB-C iPhone стал фактором риска.
Исследователь Томас Рот, представленный на 38-м Конгрессе Chaos Communication в декабре, а информация стала известна публике только в январе, представил демонстрацию атаки на контроллер ACE3 USB-C.
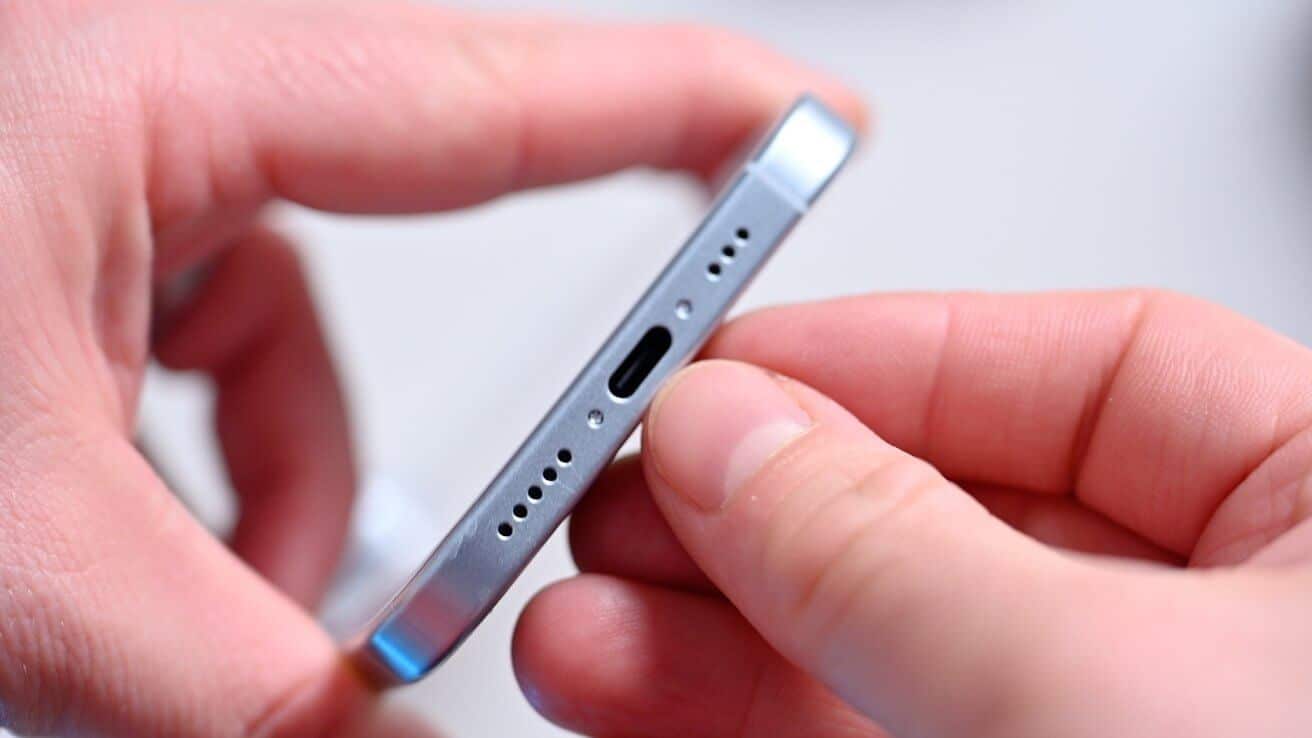
Контроллер ACE3 USB-C является ключевым элементом, поскольку он отвечает за подзарядку устройства и передачу данных. Впервые он появился в поколении iPhone 15 и управлял включенным портом USB-C.
SiliconAngle сообщает, что Роту удалось провести реверс-инжиниринг контроллера, раскрыв его прошивку и протоколы связи. Оттуда он мог перепрограммировать контроллер для выполнения таких действий, как внедрение вредоносного кода и обход важных проверок безопасности.
Несколько ограниченное вторжение
Хотя взлом кажется серьезной проблемой, на самом деле для подавляющего большинства пользователей это не проблема. Чтобы добиться этого, Рот использовал специальные кабели и устройства USB-C, и ему требовался свободный физический доступ к устройству для его отключения.
Хотя это потребуется только для первоначального доступа к уязвимости, скомпрометированным контроллером можно будет и дальше манипулировать, не обязательно требуя такого доступа.
Ключевым моментом является необходимость физического доступа с самого начала, что исключает опасность атаки для подавляющего большинства пользователей Apple. Это не исключает его злонамеренного использования против некоторых людей, которые могут считать себя объектами национальных государств и других крупных злодеев, но это очень небольшое число людей.
Как добавляют новости кибербезопасности, более реалистичным применением атаки является джейлбрейк. Компрометация контроллера может привести к непривязанному джейлбрейку с постоянной имплантацией прошивки, что может привести к компрометации операционной системы.
Существует также вероятность того, что этот джейлбрейк потенциально будет проще поддерживать, несмотря на усилия Apple по программному обеспечению, просто потому, что это аппаратная атака. Тем не менее, это также ограничит потенциальный охват метода джейлбрейка из-за необходимого оборудования.
Apple пока не прокомментировала ни демонстрацию исследователя, ни ее последствия.