Сеть Find My от Apple позволяет пользователям легко отслеживать свои устройства и аксессуары, такие как AirTag. Однако, несмотря на наличие функций защиты от преследований, исследователи из Университета Джорджа Мейсона недавно обнаружили эксплойт, позволяющий хакерам бесшумно отслеживать любые Bluetooth-устройства через сеть Apple.
Хакеры могут использовать функцию Find My от Apple для отслеживания устройств и преследования людей
Как объясняют исследователи в своем блоге, они нашли способ превратить любое устройство, например телефон или ноутбук, в AirTag «без ведома владельца». После этого хакеры могут удаленно отслеживать местоположение этого устройства.
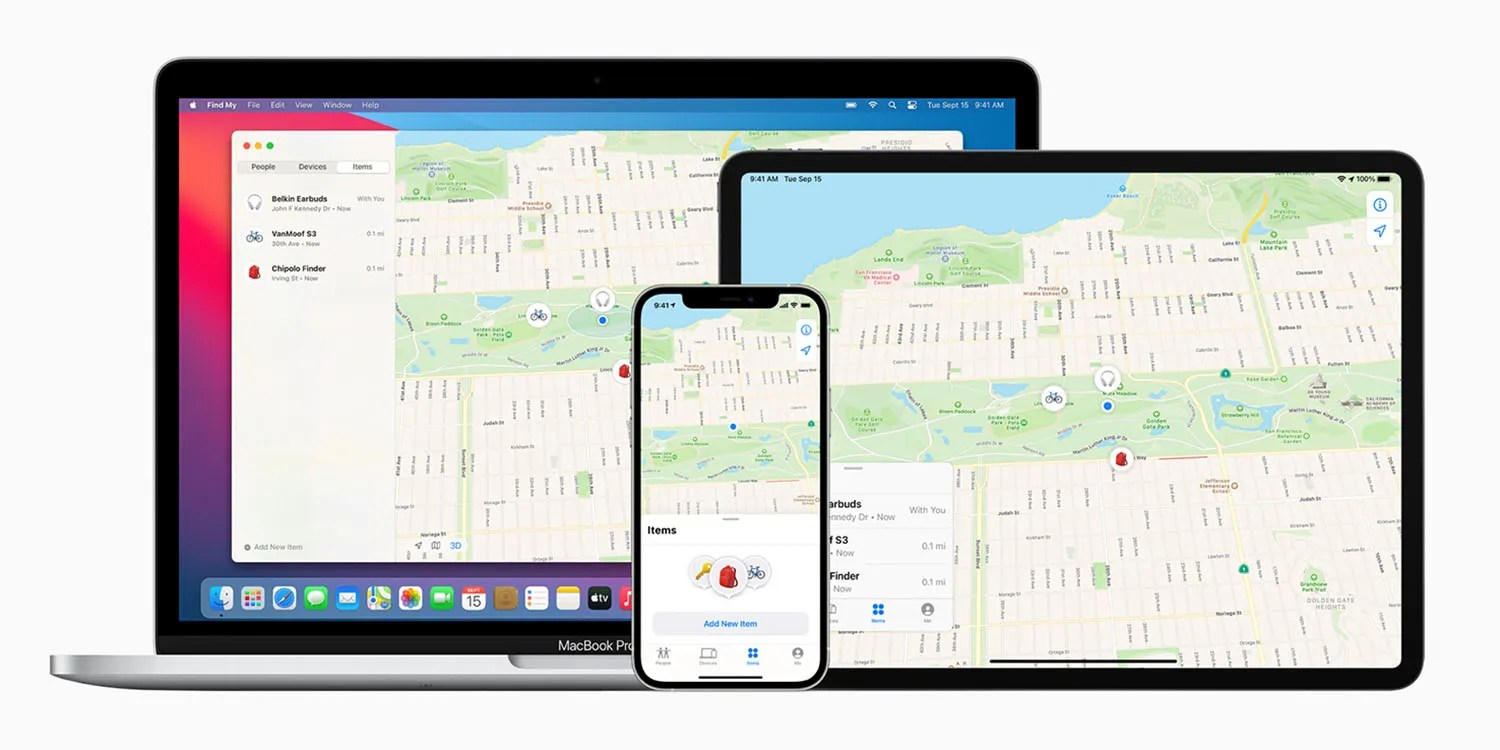
Для тех, кто не знаком с этой системой, скажу, что Apple Find My network работает путем отправки Bluetooth-сообщений от AirTag и других совместимых устройств для отслеживания предметов на ближайшие устройства Apple. Затем устройства анонимно передают информацию о местонахождении AirTag непосредственно владельцу через серверы Apple. Исследователи нашли способ заставить сеть Find My отслеживать любое Bluetooth-устройство, используя правильную клавишу.
Несмотря на то, что AirTag был спроектирован таким образом, чтобы менять свой Bluetooth-адрес на основе криптографического ключа, злоумышленники разработали систему, которая могла быстро находить ключи для Bluetooth-адресов. Это стало возможным благодаря использованию «сотен» графических процессоров для поиска совпадения ключей. Эксплойт под названием «nRootTag» имеет пугающий процент успеха в 90 % и не требует «сложного повышения привилегий администратора».
В одном из экспериментов исследователи смогли отследить местоположение компьютера с точностью до 10 футов, что позволило им проследить за движением велосипеда по городу. В другом эксперименте они реконструировали траекторию полета человека, отслеживая его игровую консоль.
«Страшно, если ваш смарт-замок взломали, но гораздо страшнее, если злоумышленник знает его местоположение. С помощью представленного нами метода атаки злоумышленник может добиться этого», — сказал один из исследователей.
Исследователи сообщили Apple об эксплойте в июле 2024 года и рекомендовали компании обновить сеть Find My, чтобы лучше проверять Bluetooth-устройства. Хотя компания публично признала поддержку команды Джорджа Мейсона в обнаружении эксплойта, Apple еще не исправила его (и не предоставила подробностей о том, как она будет это делать).
Исследователи предупреждают, что на исправление «могут уйти годы», поскольку даже после того, как Apple выпустит новую версию iOS, в которой будет исправлен эксплойт, не все сразу же обновят свои iPhone и iPad. Пока же они советуют пользователям никогда не разрешать ненужный доступ к Bluetooth устройства по запросу приложений и, конечно же, всегда обновлять программное обеспечение устройства.